Jeudi, 19 heures. Vous revenez à la voiture après votre dernière séance : la vitre arrière est brisée, le sac de l'ordinateur portable a disparu. Dedans, l'agenda de la semaine, des comptes rendus, des factures.
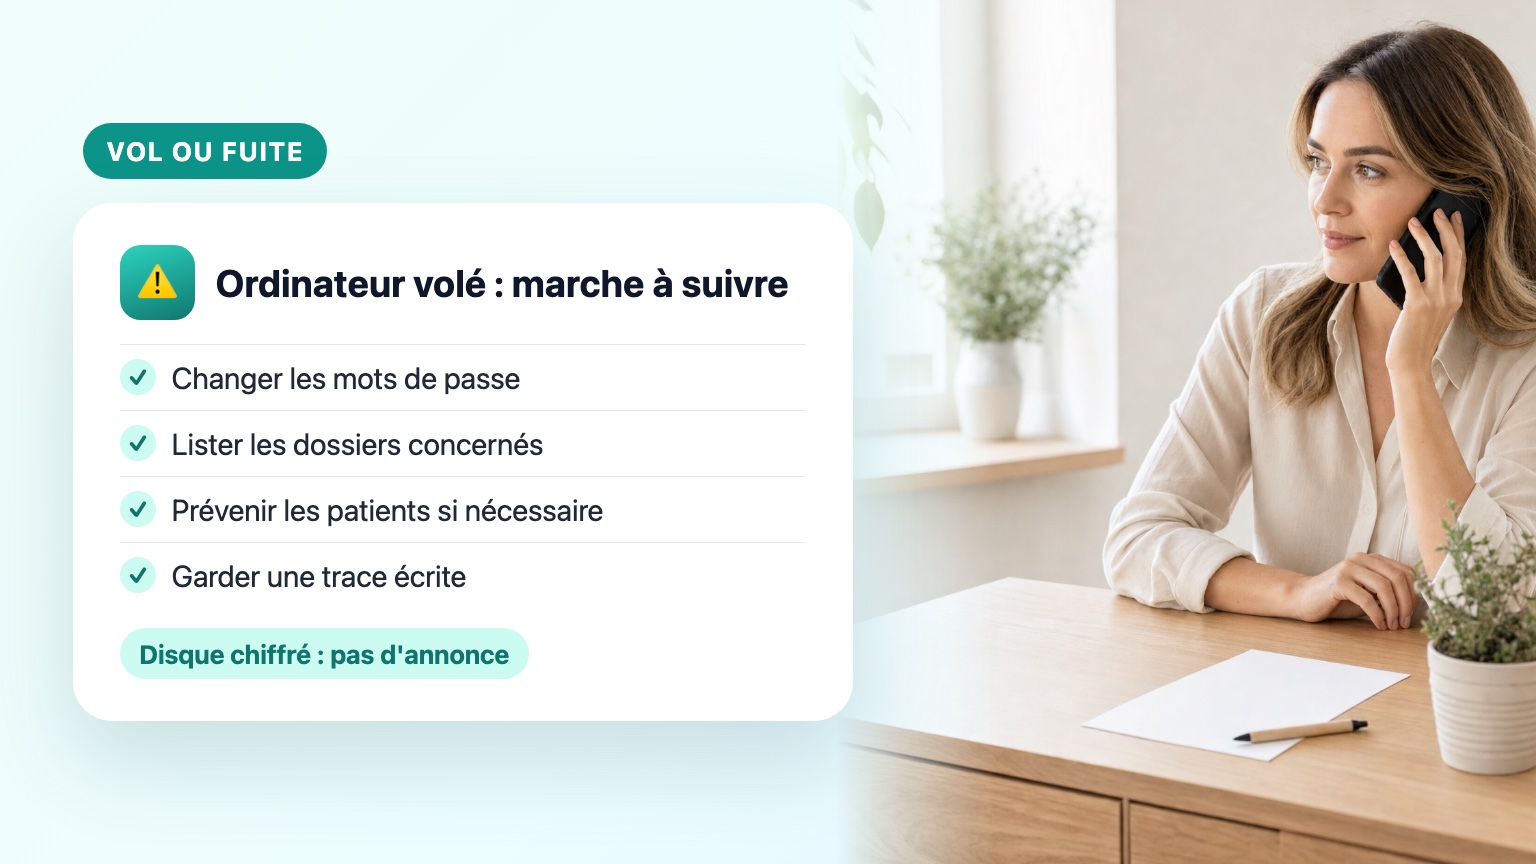
Sur le moment, on n'a pas la tête à chercher ce que dit la loi. C'est normal. Ce qui aide, c'est d'avoir une marche à suivre simple, en quatre étapes, et de la suivre dans l'ordre. La même vaut pour les autres fuites : un email envoyé au mauvais patient, une boîte email piratée, une clé USB perdue.
Ce que dit la loi, en clair
La loi appelle cela une « violation de la sécurité des données » : des données perdues, effacées, modifiées, ou tombées entre de mauvaises mains (art. 5, let. h, LPD).
Vous devez l'annoncer au Préposé fédéral à la protection des données dans les meilleurs délais seulement si elle entraîne vraisemblablement un risque élevé pour les personnes concernées (art. 24, al. 1, LPD). Vous devez prévenir vos patients lorsque c'est nécessaire à leur protection, ou si le Préposé le demande (art. 24, al. 4, LPD). Et dans tous les cas, vous gardez une trace écrite de ce qui s'est passé (art. 15, al. 4, OPDo).
Bonne nouvelle : selon le Préposé, des données chiffrées efficacement restent illisibles pour qui n'a pas la clé, et la fuite n'a alors pas à lui être annoncée. À condition que le mot de passe n'ait pas disparu avec l'ordinateur.
Étape 1 : le jour même, limiter les dégâts
Depuis un autre appareil (votre téléphone, l'ordinateur d'un proche) :
- Changez les mots de passe des comptes ouverts sur l'ordinateur volé : votre boîte email, votre logiciel de dossiers patients, votre stockage en ligne, votre banque.
- Si c'est un Mac et que la fonction Localiser était activée : ouvrez Localiser sur votre iPhone ou sur le site d'Apple, puis choisissez « Effacer ce Mac ». Le contenu sera effacé dès que l'ordinateur se connectera à Internet.
- Si c'est un PC Windows et que « Localiser mon appareil » était activé : depuis votre compte Microsoft, vous pouvez le localiser et le verrouiller. Cet outil ne l'efface pas à distance : le chiffrement du disque est alors votre vraie protection.
- Déposez plainte à la police. Gardez une copie de la plainte : elle vous servira pour l'assurance et pour votre trace écrite.
Étape 2 : évaluer ce qui est parti
Prenez une feuille et répondez à quatre questions :
- Quels dossiers étaient sur l'ordinateur ? Tous vos patients, une partie, seulement l'agenda ?
- Le disque était-il chiffré (FileVault sur Mac, BitLocker ou chiffrement de l'appareil sur Windows) ?
- Le mot de passe était-il noté quelque part avec l'ordinateur, ou la session était-elle ouverte ?
- Y avait-il aussi des copies ailleurs : clé USB dans le même sac, disque de sauvegarde ?
Ces réponses décident de la suite.
Étape 3 : qui prévenir
Le Préposé fédéral
- Le disque était chiffré, la session fermée, le mot de passe n'a pas été volé avec l'ordinateur et aucune copie non chiffrée n'a disparu : pas d'obligation d'annonce, selon le guide du Préposé.
- Le disque n'était pas chiffré et contenait des dossiers de patients : il s'agit de données sur la santé, et le Préposé indique que dans de nombreux cas, il faut alors tabler sur un risque élevé. En cas de doute, n'attendez pas : annoncez. Le Préposé met à disposition un portail d'annonce en ligne, accessible depuis sa page sur l'annonce des violations (lien dans les sources).
L'annonce décrit ce qui s'est passé, les données et les personnes concernées, les conséquences possibles et ce que vous avez fait (art. 15, al. 1, OPDo). Si vous ne savez pas tout tout de suite, vous complétez ensuite.
Vos patients
Prévenez-les quand c'est nécessaire à leur protection, par exemple s'ils doivent se méfier d'un faux email ou d'un faux appel à votre nom, ou si le Préposé vous le demande. Le message doit être écrit simplement et dire au moins ce qui s'est passé, les risques pour eux, ce que vous avez fait, et qui contacter (art. 15, al. 3, OPDo).
Étape 4 : garder une trace écrite
Notez les faits, leurs effets et les mesures prises (art. 15, al. 4, OPDo). Une page suffit : la date, ce qui a disparu, les réponses de l'étape 2, qui vous avez prévenu et quand. Conservez-la au moins deux ans. Faites-le même si vous n'avez rien eu à annoncer : c'est votre preuve que vous avez réagi correctement.
La fiche à imprimer
À garder dans un tiroir du cabinet :
- Changer les mots de passe depuis un autre appareil.
- Effacer ou verrouiller l'ordinateur à distance, puis porter plainte.
- Lister les dossiers concernés : chiffrés ou non ?
- Non chiffrés : évaluer le risque. S'il est vraisemblablement élevé, ce qui est souvent le cas pour des dossiers de santé, annoncer au Préposé. Prévenir les patients si nécessaire.
- Tout noter par écrit, et garder la note deux ans.
Les erreurs fréquentes
- Attendre de « voir si l'ordinateur revient » avant de changer les mots de passe.
- Penser que le mot de passe de session suffisait, alors que le disque n'était pas chiffré.
- Prévenir tous les patients en panique, avec un message flou qui inquiète sans rien dire d'utile.
- Ne rien noter parce qu'il n'y avait rien à annoncer.
En résumé
Le meilleur moment pour préparer ce jour-là, c'est maintenant : notre article Chiffrer l'ordinateur de son cabinet, pas à pas vous prend dix minutes. Et si vos dossiers sont aussi dans un stockage en ligne, lisez Google Drive, iCloud, Dropbox : peut-on y mettre ses dossiers patients ?.
Faire le point en 2 minutes
Pour savoir si votre cabinet est prêt (chiffrement, sauvegardes, mots de passe), faites notre test de protection des données : une douzaine de questions, et vous recevez par email vos points à régler, du plus simple au plus important.
Cet article donne des repères généraux. Il ne remplace pas un conseil juridique.
Sources
- Loi fédérale sur la protection des données (LPD), art. 5, définitions
- LPD, art. 24, annonce des violations de la sécurité des données
- Ordonnance sur la protection des données (OPDo), art. 15, annonce et documentation
- Préposé fédéral (PFPDT), annonce des violations de la sécurité des données
- Préposé fédéral (PFPDT), guide sur l'annonce des violations de la sécurité des données, 2025
FAQ : vos questions
Oui, mais moins. Changez vos mots de passe, déposez plainte et gardez une trace écrite. Si le mot de passe n'a pas été volé avec l'ordinateur, la fuite n'a pas à être annoncée au Préposé, selon son guide.
Oui : des données de santé sont arrivées chez une personne qui n'aurait pas dû les recevoir. Demandez au destinataire de supprimer l'email, évaluez ce qu'il contenait, et suivez les mêmes étapes : annonce si le risque est vraisemblablement élevé, information du patient concerné si nécessaire, trace écrite dans tous les cas.
La loi dit « dans les meilleurs délais ». Le Préposé précise qu'en cas de doute, il ne faut pas attendre la fin des vérifications : on annonce, puis on complète.
La loi prévoit qu'une annonce ne peut être utilisée dans une procédure pénale contre vous qu'avec votre accord (art. 24, al. 6, LPD).